

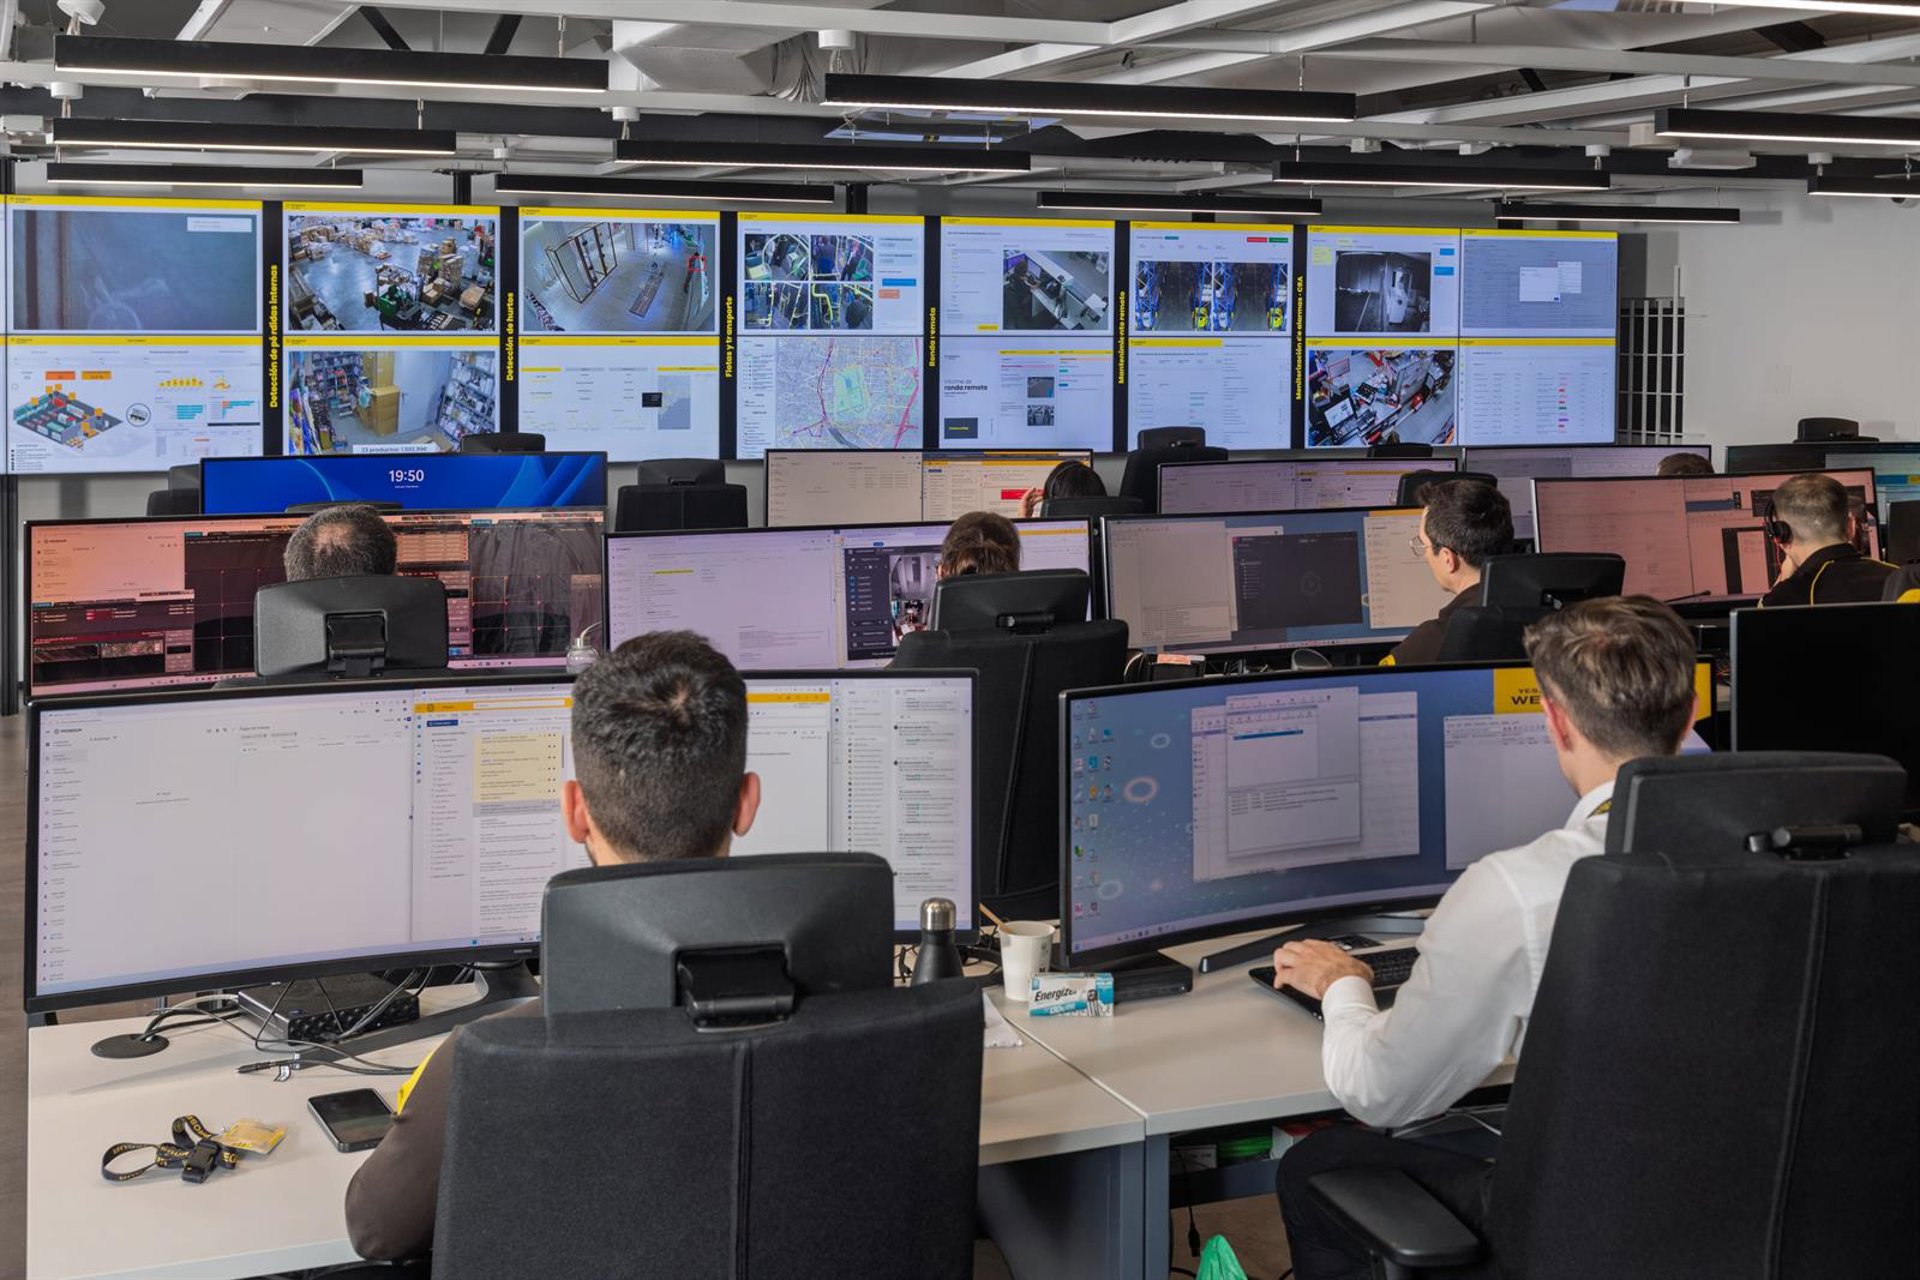
«La creciente interdependencia entre organizaciones, proveedores tecnológicos y sistemas industriales ha convertido los ataques a la cadena de suministro en uno de los principales desafíos de ciberseguridad para sectores estratégicos como el alimentario, donde la digitalización de los procesos amplía la exposición a este tipo de amenazas», señala en un comunicado la unidad de ciberseguridad integrada en Prosegur Security.
En esa línea, apunta que la digitalización de la industria alimentaria ha incrementado la interconexión entre sistemas de producción, logística, refrigeración y proveedores tecnológicos y avisa de que, aunque esta evolución mejora la eficiencia operativa, también «amplía la exposición a incidentes de ciberseguridad con impacto directo sobre la actividad del negocio».
En concreto, sus análisis recogen que los ataques a la cadena de suministro siguen ganando relevancia dentro del panorama de amenazas, tras duplicarse durante 2025 respecto al ejercicio anterior y alcanzar un coste medio de 4,33 millones de euros por incidente.
Además, afirma que los ataques a terceros se han consolidado como una de las principales vías de acceso para los ciberdelincuentes y comparte que Incibe gestionó 122.223 incidentes de ciberseguridad en 2025, lo que supone un 26% más que el año anterior, e identificó 237.028 sistemas vulnerables. Asimismo, el 85% de los sistemas infectados mediante redes de dispositivos comprometidos estaba relacionado con dispositivos inteligentes y equipos conectados.
LA IA CAMBIA EL PANORAMA
Por otra parte, Prosegur Cybersecurity sostiene que la IA «está cambiando la economía del ataque» y alerta de que estas herramientas permiten automatizar el reconocimiento de proveedores y dependencias, localizar y explotar vulnerabilidades con mayor rapidez y elaborar mensajes de ingeniería social más creíbles dirigidos a empleados de empresas de servicios, que son quienes suelen disponer de credenciales de acceso a sus clientes.
En ese sentido, menciona que, de acuerdo con Forescout Research, se publicaron 37.137 vulnerabilidades en el primer semestre de 2026, un 51% más que en el mismo periodo del año anterior, con un ritmo que se aceleró a partir de marzo y que la compañía vincula con el descubrimiento de fallos mediante IA.
Por su lado, Wiz Research señala que los ataques notables a la cadena de suministro más que se duplicaron en el semestre, que la actividad dirigida contra infraestructuras de IA se duplicó aproximadamente respecto al segundo semestre de 2025 y que muchas de estas campañas se retroalimentaban, mientras que Phoenix Security cifra en 4,5 veces el volumen de paquetes maliciosos del primer semestre de 2026 frente al total de 2025.
Finalmente, la empresa considera prioritario incrementar la visibilidad sobre proveedores, activos críticos y dependencias tecnológicas, para lo que recomienda a las organizaciones reforzar la gestión de accesos de terceros, supervisar sus integraciones críticas y mantener visibilidad continua sobre sus sistemas conectados, así como avanzar hacia modelos de seguridad Zero Trust, acelerar la aplicación de parches y fortalecer la formación de empleados y proveedores frente a nuevas técnicas de ingeniería social impulsadas por la IA.
«La creciente conectividad entre proveedores, plataformas tecnológicas y sistemas industriales hace necesario ampliar la visibilidad sobre las dependencias críticas y reforzar las capacidades de detección y respuesta para anticipar posibles compromisos en la cadena de suministro», concluye el director de la plataforma xMDR de Prosegur Cybersecurity, Carlos A. Fernández.