

PALMA, 30 (EUROPA PRESS)
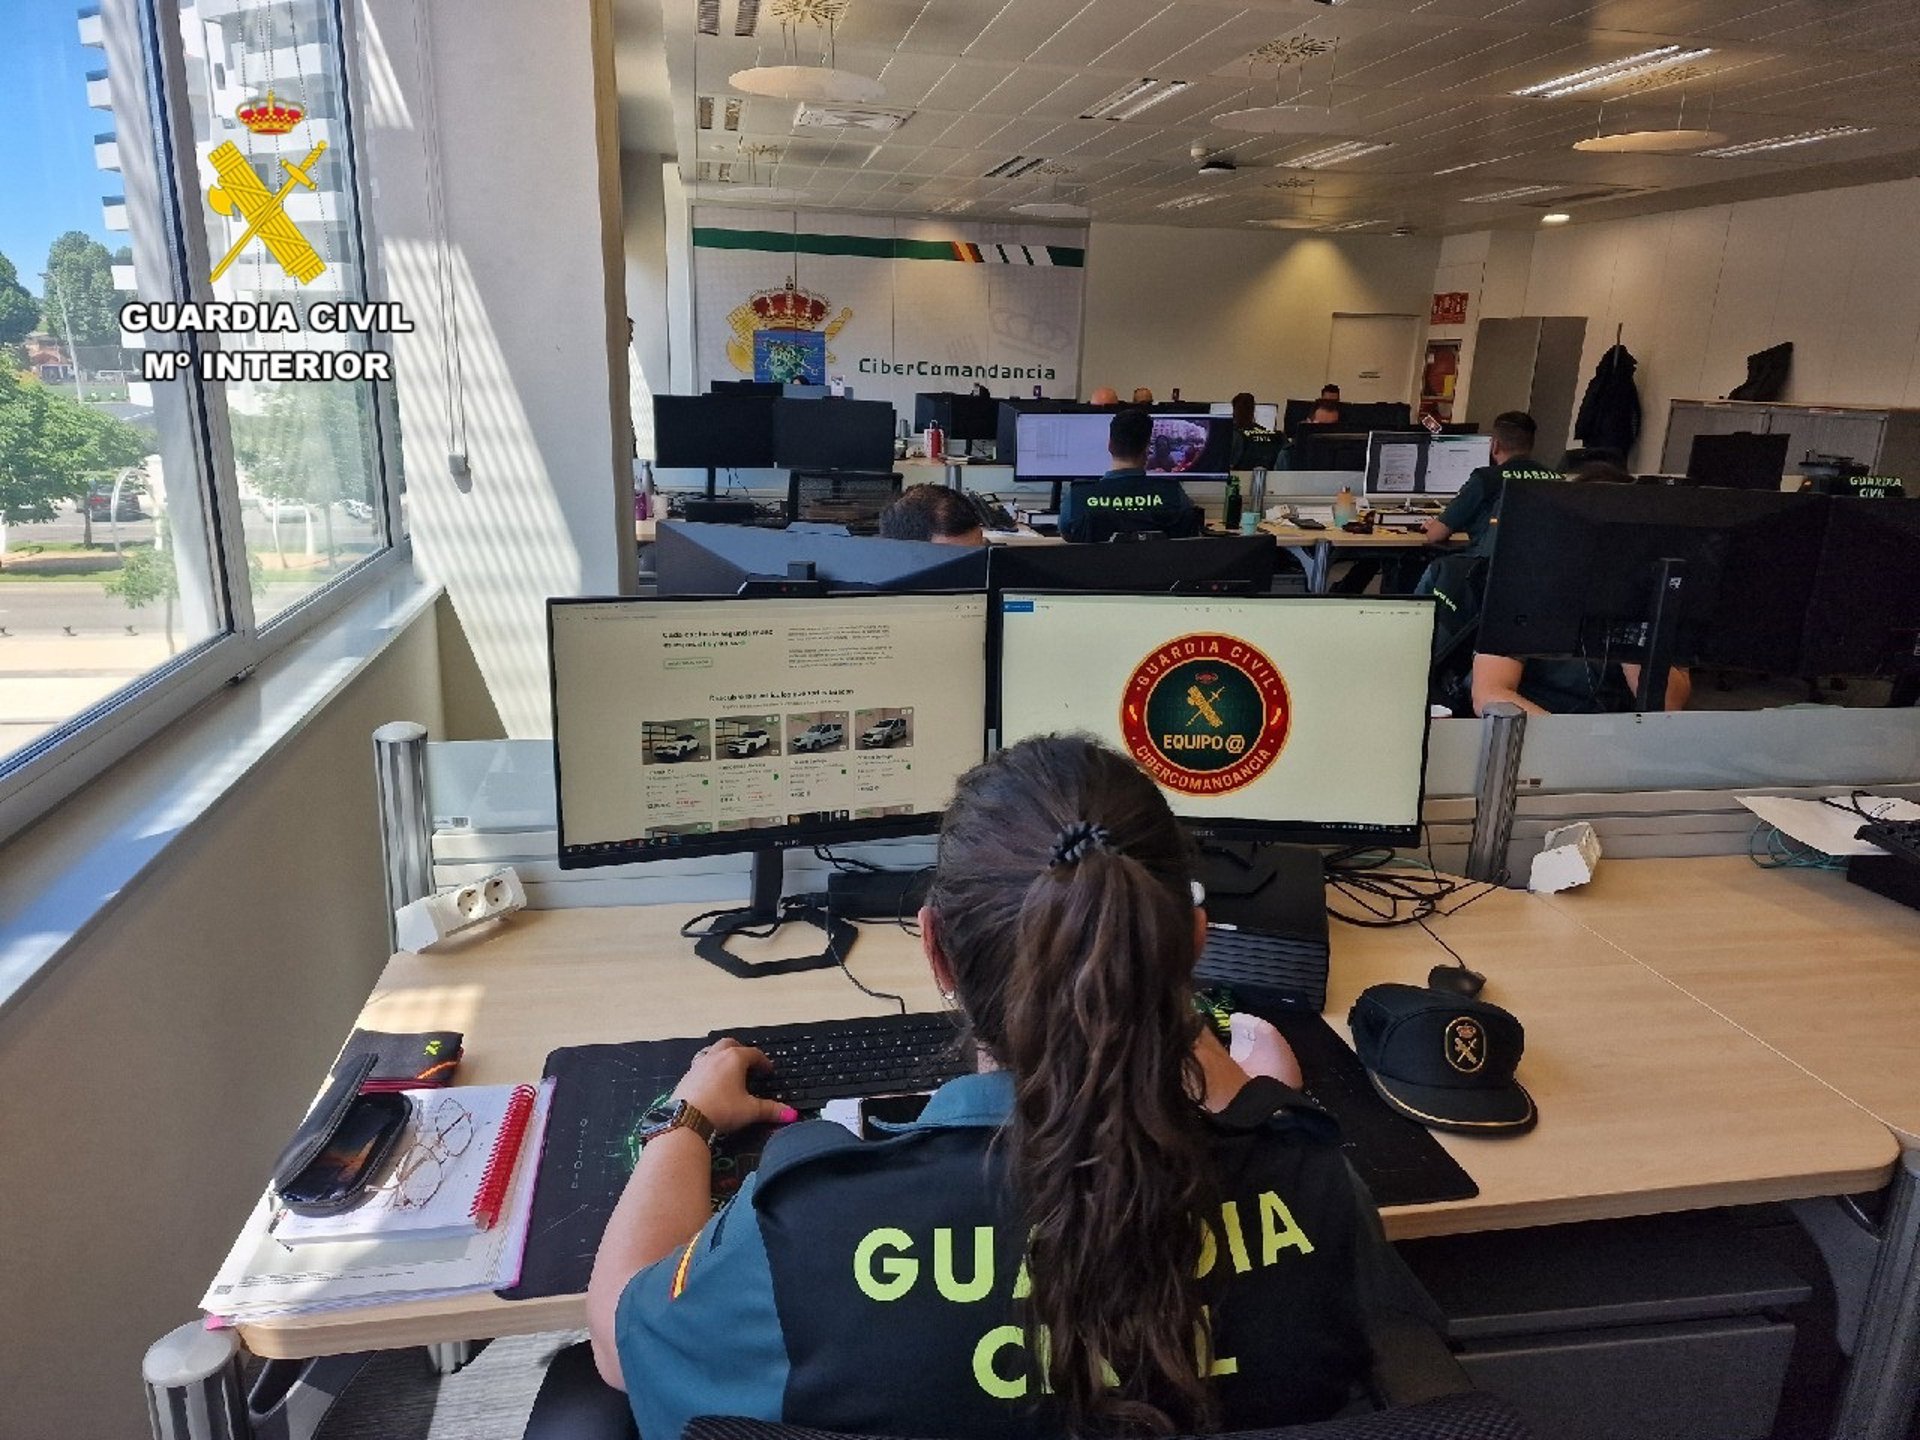
La Guardia Civil, a través de la unidad de CiberComandancia, ha esclarecido una estafa cometida mediante la técnica del ‘smishing’ en la que una víctima de Palma fue inducida a realizar una transferencia inmediata de 3.000 euros bajo el pretexto de cancelar unas supuestas operaciones bancarias no autorizadas.
El Instituto Armado ha explicado este miércoles en un comunicado que el fraude comenzó cuando el denunciante recibió dos mensajes de texto que aparentaban ser de su entidad bancaria. En ellos se le alertaba de varias transferencias no autorizadas y se incluía un número de teléfono de contacto para incidencias.
Tras llamar, la víctima fue atendida por una persona que se hizo pasar por empleado del banco, quien le confirmó las falsas transacciones y le indicó que, para cancelarlas, debía realizar una transferencia introduciendo un código específico en el concepto de la operación.
Así, el afectado efectuó un pago inmediato de 3.000 euros y posteriormente recibió un nuevo mensaje que afirmaba que la operación había sido cancelada pero que se detectaban nuevos movimientos sospechosos. Al ponerse en contacto directo con su entidad financiera real, ésta le confirmó la estafa si bien resultó imposible de revertir el dinero al tratarse de una transferencia inmediata.
La investigación se inició a raíz de la denuncia presentada por la víctima a través de la Sede Electrónica de la Guardia Civil. Los agentes analizaron las comunicaciones y la trazabilidad del dinero e identificaron al presunto autor de los hechos en Cádiz, donde ya ha sido puesto a disposición de la autoridad judicial competente.
La Guardia Civil ha recordado que la CiberComandancia es una unidad de reciente creación diseñada para ampliar los servicios de atención ciudadana en el ciberespacio las 24 horas del día. A través de la sede electrónica, y mediante certificado digital, los ciudadanos pueden denunciar telemáticamente delitos como estafas informáticas, hurtos, daños o sustracción de vehículos.
Para prevenir este tipo de fraudes en la red, aconsejan desconfiar de los SMS recibidos y evitar pulsar en los enlaces que incluyan; activar la autenticación reforzada en todos los pagos a través de las entidades bancarias; bloquear las tarjetas o medios de pago ante la sospecha de una utilización no autorizada por terceros; denunciar inmediatamente el hecho delictivo en una unidad física o en la sede electrónica, recopilando toda la información posible del cargo, y desconfiar de solicitudes económicas y de ofertas de trabajo inesperadas en redes sociales.